Welkom bij Stichting LibreKAT

Stichting LibreKAT zet zich in voor een veiligere digitale samenleving. De stichting richt zich daarbij op open, controleerbare en verifieerbare informatiebeveiliging. Dit doen we door kennisdeling, community-vorming en het ondersteunen van open source-oplossingen binnen cybersecurity.

Onze doelstelling omvat onder meer:

  • Het stimuleren van ontwikkeling en gebruik van open source-software en -hardware voor veilige digitale infrastructuren.
  • Het bevorderen van transparantie en reproduceerbaarheid in beveiligingsprocessen.
  • Het organiseren en ondersteunen van onderzoek, trainingen en activiteiten rond digitale weerbaarheid.
  • Het verbinden van burgers, bedrijven, overheid en maatschappelijke organisaties om de collectieve digitale weerbaarheid te vergroten.

Meer weten?

Laatste blogposts

OpenKAT 1.23 (Cody): meer zicht op software, lekken en kwetsbaarheden

OpenKAT 1.23 met de releasenaam Cody is beschikbaar. Deze release laat OpenKAT meer zien: meer software, meer context bij lekken en meer resultaten uit externe bronnen. Daarnaast draait OpenKAT op nieuwe platforms en schaalt het beter in grote omgevingen.

Beter zicht op software

OpenKAT herkent nu software uit Shodan-banners, nmap-resultaten (CPE’s) en servicebanners, ook via IPv6. Dat geeft een vollediger beeld van wat er op systemen draait. Ook gebruikt 1.23 een nieuwe versie van de Playwright-browser om completere snapshots van webpagina’s te maken en zo meer gebruikte software inzichtelijk te krijgen.
Lees meer →

SAFARI maakt digitale soevereiniteit meetbaar

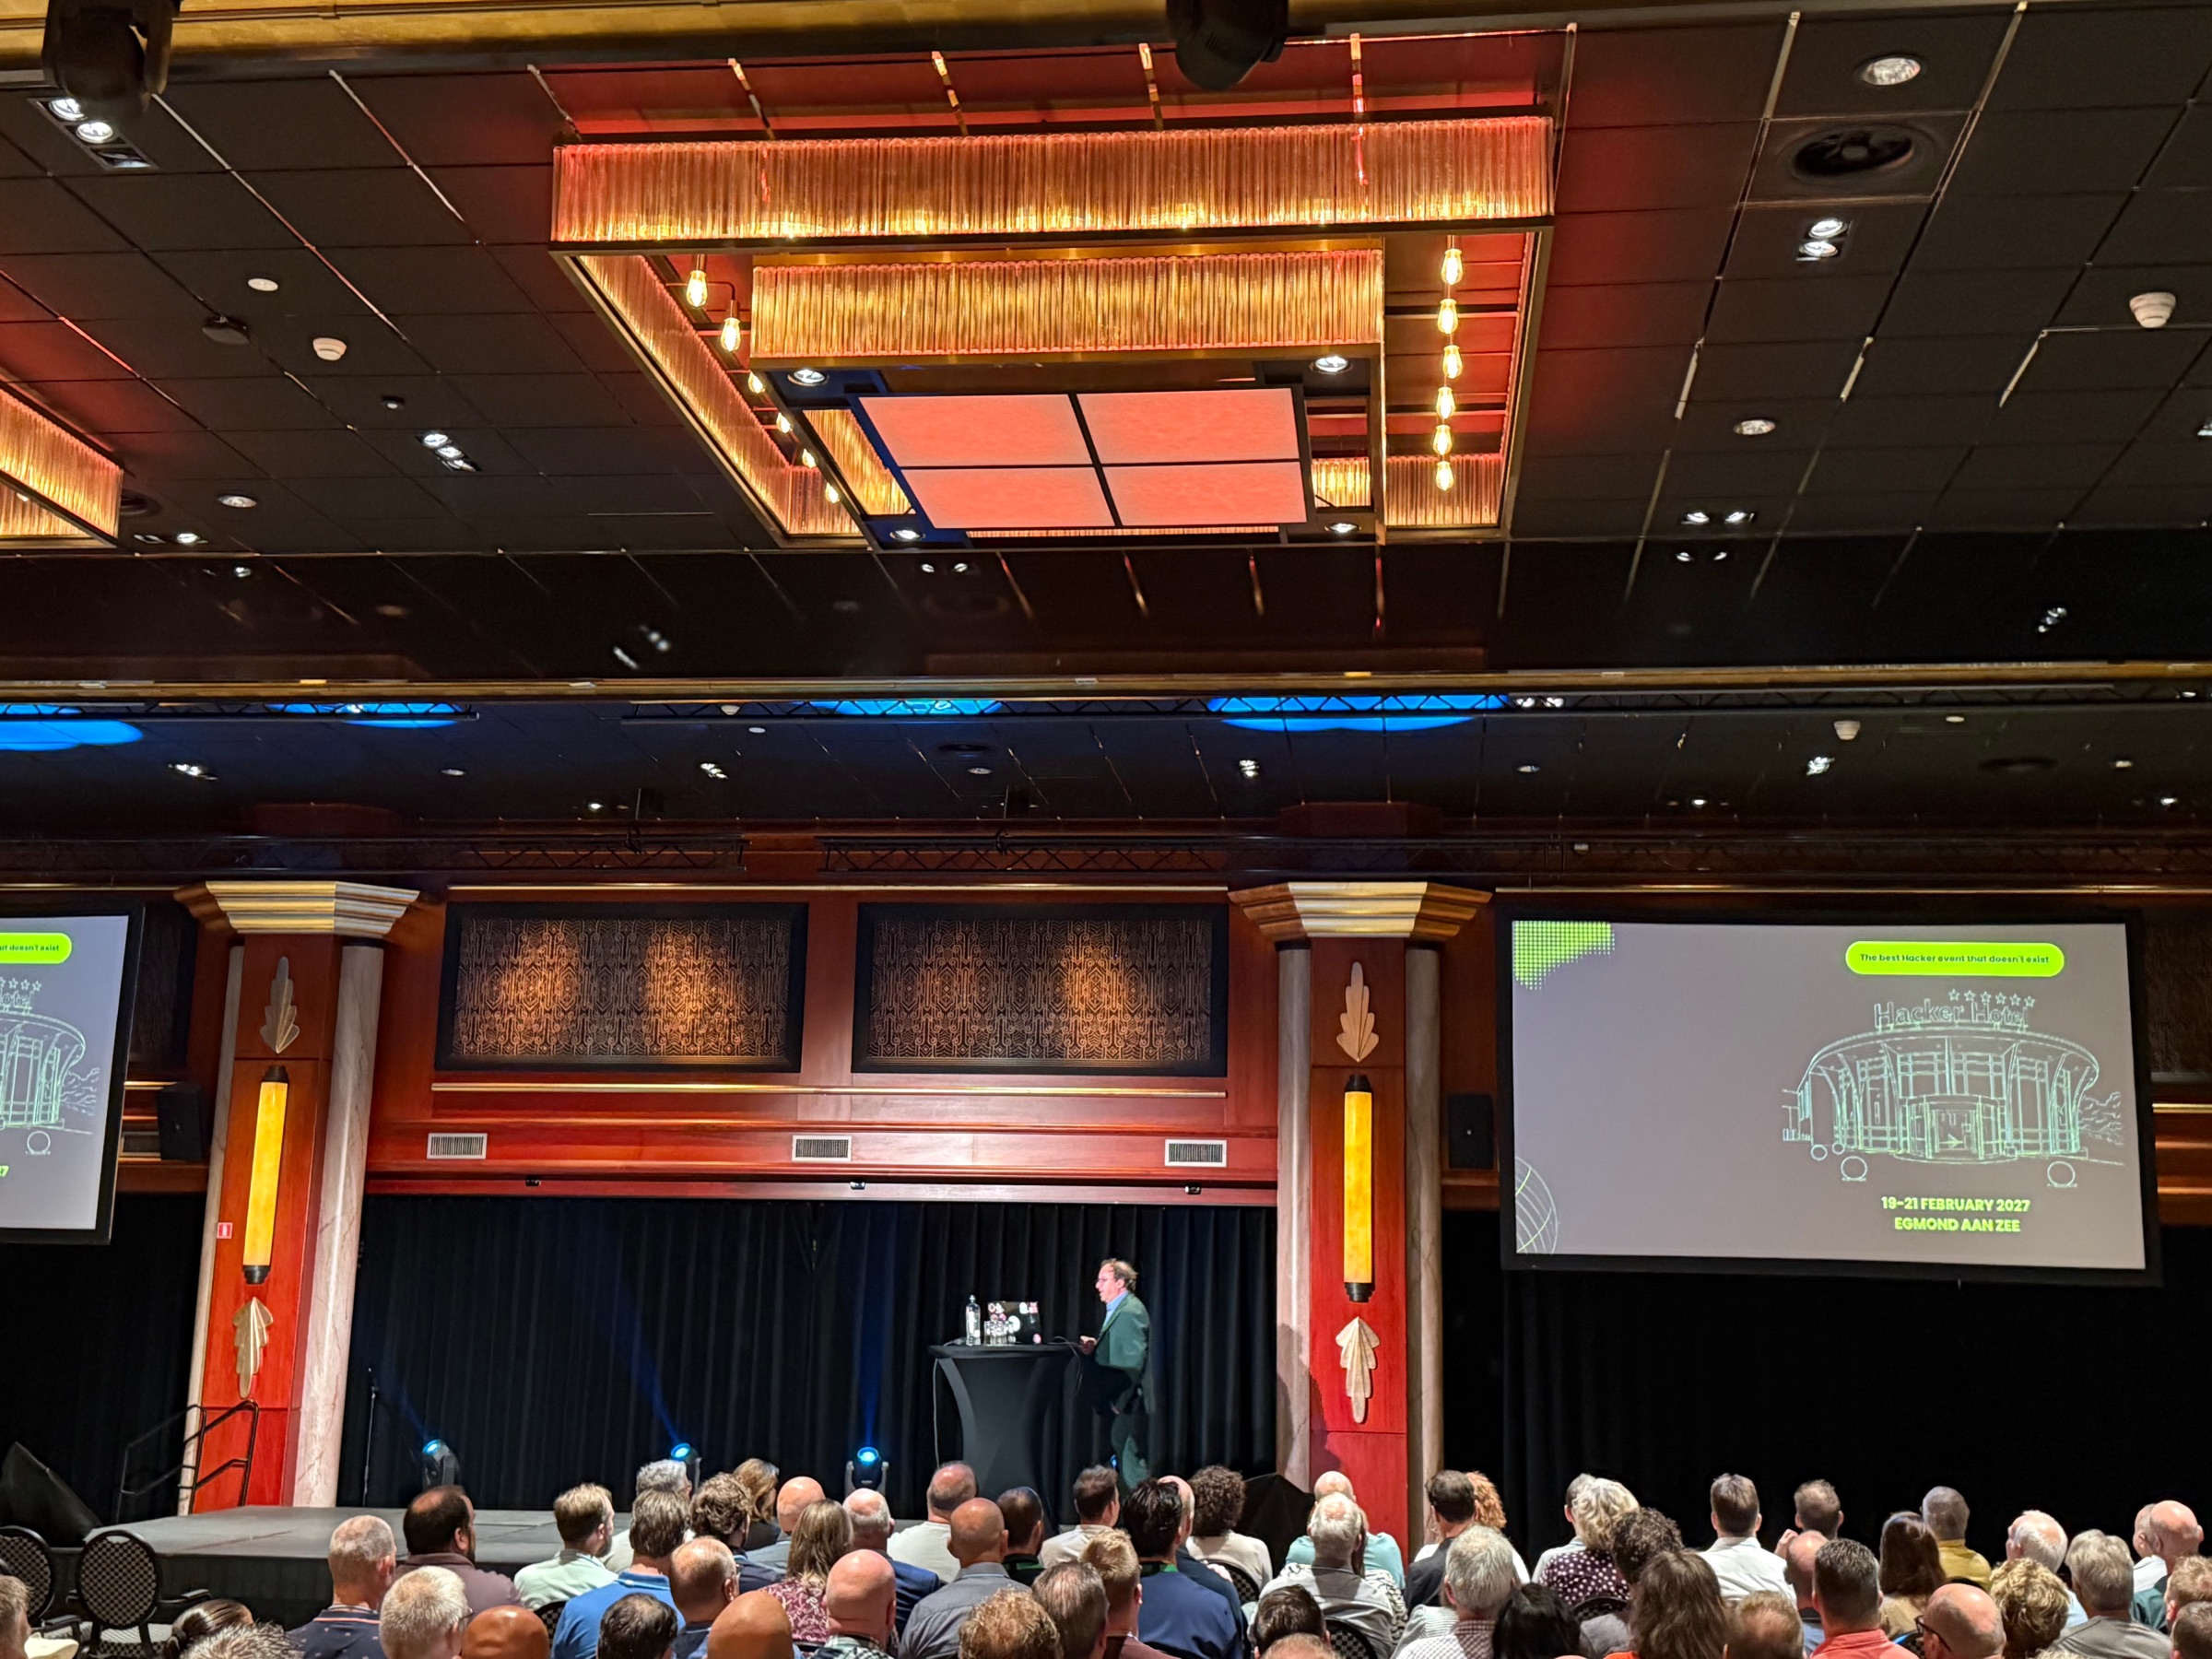
Vanochtend (7 oktober 2026) is SAFARI gepresenteerd aan 325 auditors van de Belastingdienst. SAFARI is een open methodiek waarmee organisaties hun digitale soevereiniteit systematisch kunnen beoordelen en onderbouwen.

Presentatie van SAFARI voor een zaal met auditors van de Belastingdienst

Digitale soevereiniteit gaat over de vraag hoeveel controle een organisatie daadwerkelijk heeft over haar digitale diensten, gegevens en leveranciers. Kan zij zelfstandig keuzes maken? Kan zij blijven functioneren wanneer een leverancier, technologie of onderdeel van de keten wegvalt? En kan zij aantonen onder welke wetgeving haar gegevens en systemen vallen?

Lees meer →

Het fundament ligt er al dertig jaar

Nederland is door de Europese Commissie voor de rechter gesleept. De reden: het kabinet heeft de richtlijn voor de bescherming van vitale sectoren als energie, vervoer, zorg en digitale infrastructuur nog altijd niet omgezet in nationale wetgeving. Het ministerie van Justitie en Veiligheid antwoordt dat er ’eerst een goed fundament nodig is’. Dat antwoord verdient een nadere blik.

Het normenkader voor informatieveiligheid waarop dit leunt, ISO 27001, bestaat in de vorm van zijn voorgangers sinds de jaren negentig. De Europese richtlijn ligt al jaren op tafel. Wetgeving begint bovendien in Brussel en Nederland is lid en mag gewoon meedoen, niet pas zodra de tekst definitief is. Een fundament had er allang kunnen en ook moeten liggen. Hoeveel tijd wil het kabinet nog?

Lees meer →